À la suite de la cyberattaque ayant rendu indisponible le site du CSEC, les services d’activités sociales et culturelles reprennent progressivement depuis le 3 novembre 2026. Le CSEC a engagé une analyse des failles du système d’information et donné mandat à son secrétaire pour engager les actions judiciaires et les investigations nécessaires.
À la suite de la cyberattaque subie par le site du CSEC, les services d’activités sociales et culturelles (ASC) reprennent progressivement à partir du 3 novembre 2026.
Le CSEC a engagé l’analyse des faiblesses de son système d’information. Cette analyse doit permettre de comprendre les circonstances de l’incident, d’identifier les mesures correctrices nécessaires et de sécuriser les futurs services numériques.
Un focus particulier sera porté sur la nouvelle plateforme, afin d’éviter la reproduction des erreurs identifiées. La sécurité des données personnelles, la robustesse des accès, la traçabilité des opérations et la continuité de service doivent être intégrées dès la conception du nouvel outil.
Un mandat d’ester en justice a été donné au secrétaire du CSEC. Il lui permet d’engager ou de soutenir les poursuites nécessaires et de poursuivre toutes les investigations utiles afin d’établir les responsabilités et de protéger les intérêts des salariés.
Les services ASC reprennent progressivement. Les salariés sont invités à consulter les canaux officiels du CSEC pour connaître les modalités de dépôt des demandes, les délais applicables et les éventuelles priorités de traitement.
Ce que cela signifie pour les salariés
-
Les prestations ASC reprennent progressivement depuis le 3 novembre 2026.
-
Les modalités pratiques de dépôt des demandes doivent être vérifiées sur les canaux officiels du CSEC.
-
L’éventuelle exfiltration de données personnelles doit être confirmée ou écartée par les investigations.
-
Si un risque élevé pour les droits et libertés des salariés est établi, l’information individuelle des personnes concernées est requise.
-
Les salariés doivent rester vigilants face aux tentatives de phishing ou de fraude utilisant le nom du CSEC.
Ce que demande la CFE-CGC Orange
-
Une communication claire, régulière et accessible sur l’état de l’enquête.
-
La publication, lorsque cela est possible, des conclusions de l’audit de sécurité.
-
Des garanties renforcées sur la protection des données personnelles avant la mise en service de la nouvelle plateforme.
-
La mise en place d’une authentification forte et de procédures de gestion des incidents.
-
Un plan de continuité pour éviter qu’une cyberattaque ne prive durablement les salariés de leurs prestations.
-
Le respect strict des obligations du RGPD, notamment en matière de notification et d’information des personnes concernées.
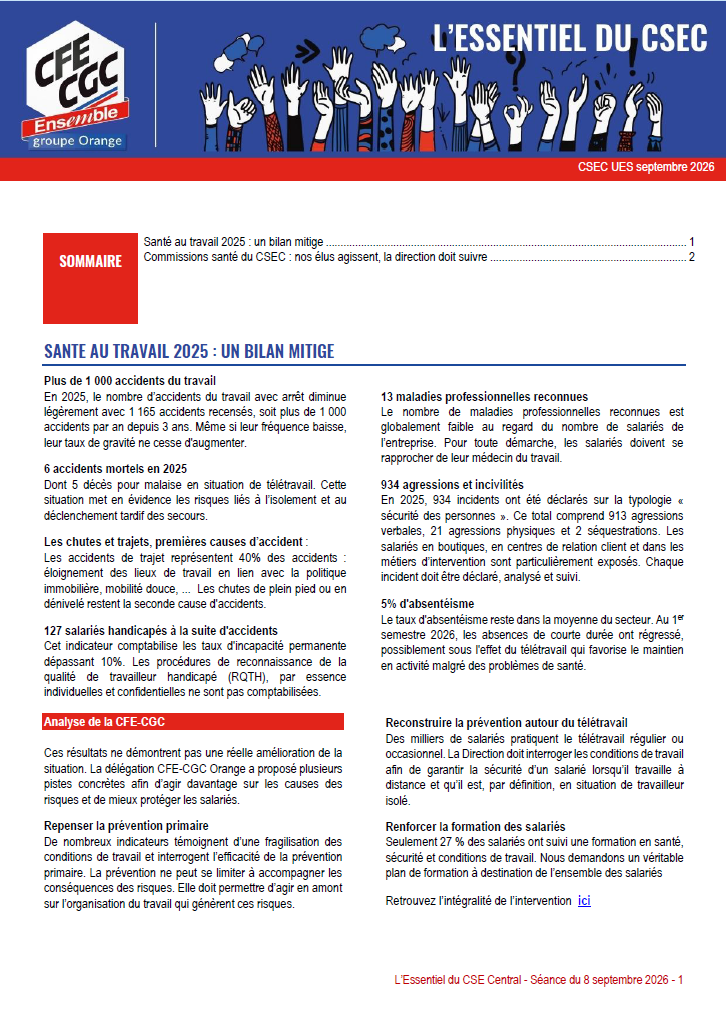
Extrait de l’essentiel du CSEC :
À la suite de l’analyse des faiblesses du système d’information (SI) du CSEC, un focus particulier sera fait sur la nouvelle plateforme pour éviter de reproduire les mêmes erreurs. Un mandat a été donné au secrétaire du comité social et économique central (CSEC) afin d’ester en justice et de poursuivre toutes les investigations nécessaires. Les services ASC (activités sociales et culturelles) reprendront progressivement à partir du 3 novembre.
Retour à l’Essentiel d’octobre
A lire également :